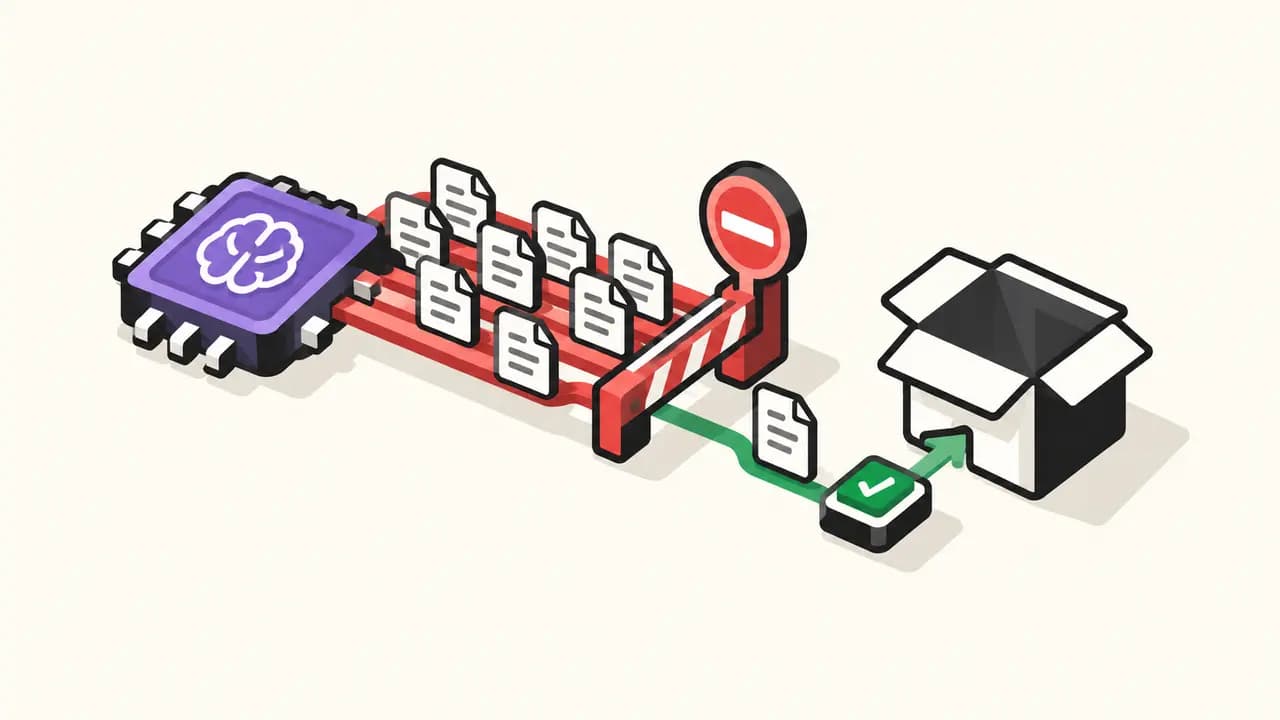
Kurzfassung: Google nimmt seit dem 1. Oktober keine neuen Produktfehler-Berichte mehr über sein Open Source Software Vulnerability Reward Program (OSS VRP) an. Als Grund nennt das Unternehmen stark gestiegene automatisierte Einreichungen, deren überwiegende Mehrheit ungültig sei. Lieferkettenmeldungen, bereits offene Fälle und das separate Patch-Rewards-Programm bleiben bestehen.
Was tatsächlich pausiert
Der Annahmestopp betrifft neue Schwachstellenberichte zu Produkten im OSS VRP. Vor dem 1. Oktober eingereichte Berichte werden weiterbearbeitet. Auch Meldungen zu Angriffen auf die Software-Lieferkette sind ausdrücklich ausgenommen; bei manchen Open-Source-Repositories mit Wirkung auf Google-Cloud-Produkte kann zudem weiterhin das Cloud VRP zuständig sein.
Google verweist Forschende außerdem auf andere eigene Prämienprogramme und auf Patch Rewards. Dort werden nicht neue Fehlerberichte, sondern bereits umgesetzte Sicherheitsverbesserungen bewertet. Ein Update zur Neuordnung des OSS-VRP-Zweigs hat Google für das erste Quartal 2027 angekündigt; konkrete künftige Filter oder Zugangshürden nennt das Unternehmen noch nicht.
Die Vorwarnung kam im Frühjahr
Die Pause ist keine plötzliche Kehrtwende gegen KI-gestützte Sicherheitsforschung. Google hatte seine OSS-VRP-Regeln bereits im März verschärft und im April ergänzt: KI könne viele potenzielle Schwachstellen finden, ihre Ausgaben müssten aber während der Forschung validiert werden. Entscheidend sind damit reproduzierbare, technisch belastbare Berichte – nicht, ob ein Werkzeug KI verwendet.
Googles neue Aussage liefert allerdings keine absoluten Zahlen, keine Quote gültiger Meldungen über die Zeit und keine Angaben zum Prüfaufwand. Sie belegt deshalb eine Überlastung nach Unternehmensangaben, aber weder die generelle Qualität KI-gefundener Schwachstellen noch deren tatsächliche Trefferquote.
Pandorex Analyse
Die Abgrenzung ist praktisch wichtig: Die Überschrift bei Golem, Google stoppe das Open-Source-Bug-Bounty-Programm, ist breiter als die offizielle Maßnahme. Der Artikeltext beschreibt die Ausnahmen dagegen korrekt. Von einem vollständigen Ende des OSS VRP kann derzeit nicht gesprochen werden.
Der Vorfall zeigt ein strukturelles Ungleichgewicht: Automatisierung senkt die Kosten, einen plausibel klingenden Bericht zu erzeugen; Validierung und Triage bleiben arbeitsintensiv. Googles Reaktion verlagert den Anreiz teilweise vom Melden zum Beheben. Ob das die Signalqualität verbessert oder echte Funde kleinerer Forschungsteams verdrängt, lässt sich erst beurteilen, wenn Google die neuen Regeln und belastbare Programmdaten veröffentlicht.