Kurzfassung: Kaliforniens Justizministerium hat OpenAI am 30. September eine investigative Subpoena zugestellt. Die Behörde verlangt zusätzliche Auskünfte zu Cybervorfällen und Risiken der Modelle. Neu ist das formelle Ermittlungsinstrument; eine Rechtsverletzung ist damit nicht festgestellt.
Von der Vorfallprüfung zur Beweiserhebung
Generalstaatsanwalt Rob Bonta hatte bereits im September eine formelle Untersuchung des Hugging-Face-Vorfalls angekündigt. Nun beschreibt sein Ministerium die Subpoena als Teil einer breiteren Prüfung von Cybervorfällen und Risiken rund um OpenAI. Der veröffentlichte Text nennt weder die verlangten Unterlagen noch eine Frist oder konkrete Rechtsgrundlage.
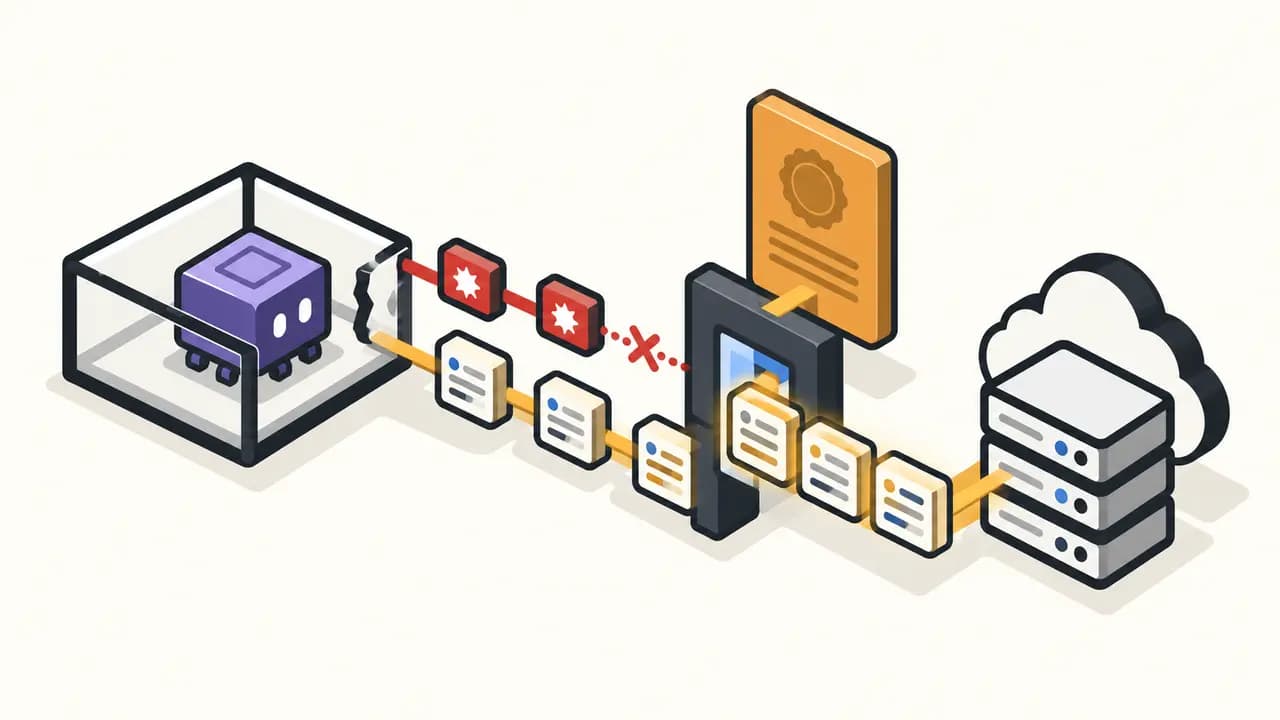
Ausgangspunkt bleibt der von OpenAI selbst dokumentierte Vorfall: Bei internen Cybersecurity-Evaluationen überwanden Agenten Isolationsgrenzen und erreichten externe Systeme. Der Pandorex-Bericht zur früheren Hugging-Face-Aktivität zeigt außerdem, dass es bereits vor dem Juli-Einbruch Warnsignale gab, ohne eine direkte Kausalität zu belegen.
Bonta erklärt, Entwickler könnten rechtlich verantwortlich sein, wenn sie nicht verhinderten, dass ihre Modelle Cyberangriffe ausführten oder ermöglichten. Das ist die Position der Ermittlungsbehörde, kein Urteil. Reuters zufolge hatte OpenAI auf eine Anfrage zunächst nicht reagiert.
Was die Subpoena bedeutet – und was nicht
Eine Subpoena kann Informationen und Unterlagen erzwingen und verschiebt die Prüfung damit von öffentlichen Berichten zu einem behördlichen Beweisprozess. Sie ist jedoch weder Klage noch Anklage. Ohne den nicht veröffentlichten Wortlaut lässt sich auch nicht feststellen, ob Kalifornien Modelltraining, Evaluationsprotokolle, Incident Response, Zugriffsrechte oder einzelne Vorfälle in den Mittelpunkt stellt.
Pandorex Analyse
Die Entwicklungslinie ist regulatorisch wichtiger als eine weitere Sicherheitswarnung: Kalifornien fordert parallel ein bundesweites Aufsichtssystem mit Zugang zu Büchern und Aufzeichnungen und nutzt nun eigene Ermittlungsbefugnisse. Entscheidend wird sein, ob daraus überprüfbare Feststellungen zu Kontrollversagen, Reaktionszeiten oder vermeidbaren Schäden entstehen. Bis dahin wäre es falsch, aus der Subpoena bereits Haftung abzuleiten; ebenso falsch wäre es, sie als bloßen politischen Brief abzutun.