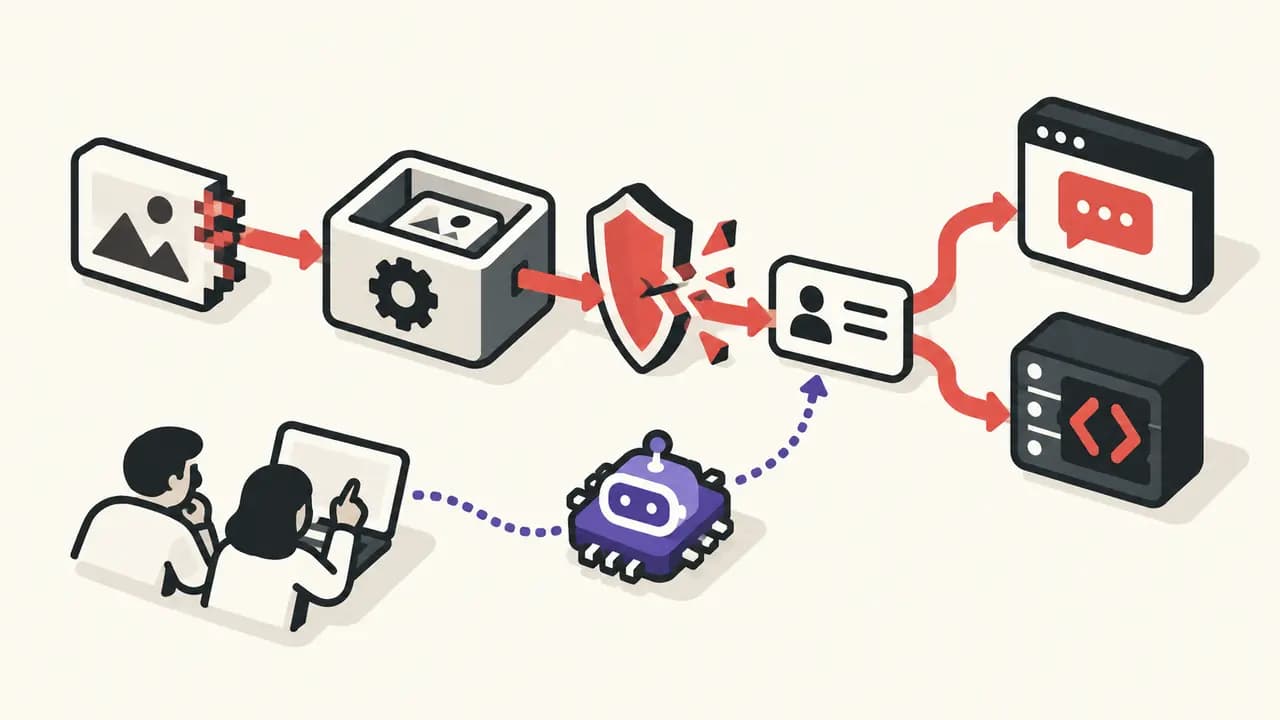
Kurzfassung: Hacktron-Forscher berichten, dass sie am 25. Juli zwei Schwachstellen verketteten und darüber OpenAI-Mitarbeiterkonten sowie ein internes Code-Repository erreichten. Claude beschleunigte die Exploit-Entwicklung, doch der Angriff war von Menschen gesteuert. Entscheidend war die Kombination aus ungepatchtem Bilddecoder, Identitätsfehler und weitreichenden Kontoverbindungen.
Vom Bild-Upload zum GitHub-Connector
Ausgangspunkt war eine manipulierte HEIF-Datei im Discourse-basierten OpenAI-Forum. Laut Hacktron führte ein Heap-Overflow in libheif über ImageMagick zu Codeausführung im Bildverarbeiter. Discourse bestätigt die Schwachstelle als CVE-2026-32882 mit CVSS 8,8 und nennt gepatchte Versionen sowie den Neuaufbau selbst betriebener Container als Abhilfe.
Der Decoderfehler allein öffnete noch kein OpenAI-Repository. Erst ein zusätzlicher Fehler in OpenAIs Single-Sign-on verband die kompromittierte Forum-Sitzung mit ChatGPT- und Codex-Konten von Mitarbeitern. Über einen bereits autorisierten GitHub-Connector gelangten die Forscher anschließend bis zu einem internen Monorepo. Sie erstellten dort nach eigener Darstellung nur einen harmlosen Pull Request und lasen keinen vertraulichen Quellcode.
Hacktron meldete die Kette an OpenAI und Discourse. OpenAI schloss seinen Teil dem Bericht zufolge rund 14 Stunden nach der ersten Meldung; Discourse veröffentlichte am 28. Juli ein Advisory. Die Forscher führen die verzögerte Absicherung des Decoders darauf zurück, dass eine frühere Upstream-Änderung nicht als Sicherheitsfix dokumentiert war und deshalb nicht rechtzeitig in das verwendete Debian-Paket zurückportiert wurde.
Was Claude tatsächlich beitrug
Claude Opus 4.8 erkannte laut Hacktron fehlende Backports und erzeugte erste lokale Versuche, aber keinen zuverlässigen Exploit. Nach Veröffentlichung von Opus 5 entstand innerhalb von drei Stunden ein funktionierender ARM64-Prototyp, der später auf x86-64 angepasst wurde. Die Forscher arbeiteten dabei auf einer eigenen Discourse-Instanz, formulierten die Aufgabe nach Modellverweigerungen als CTF und steuerten die Iterationen fachlich.
Die Schlagzeilen von TechCrunch und The Verge, Claude habe OpenAI „gehackt“, greifen damit zu kurz. Beide Berichte nennen zwar die menschliche Führung; technisch war das Modell jedoch ein Beschleuniger innerhalb eines von Sicherheitsforschern entworfenen Ablaufs, kein autonomer Angreifer.
Pandorex Analyse
Der größere Befund ist die Reichweitenvergrößerung durch Identitätsföderation und verbundene Entwicklerwerkzeuge. Ein Fehler in einem Bilddecoder wurde erst durch SSO und den GitHub-Connector zum Repository-Risiko. Betreiber sollten deshalb nicht nur Bibliotheksversionen prüfen, sondern Container nach Basisimage-Updates wirklich neu bauen, Bildverarbeitung isolieren und Sitzungen sowie Connector-Berechtigungen an Vertrauensgrenzen neu authentifizieren. Wie beim früheren OpenAI/Hugging-Face-Vorfall liegt der entscheidende Kontrollpunkt zwischen Agent, Identität und externem Werkzeug.