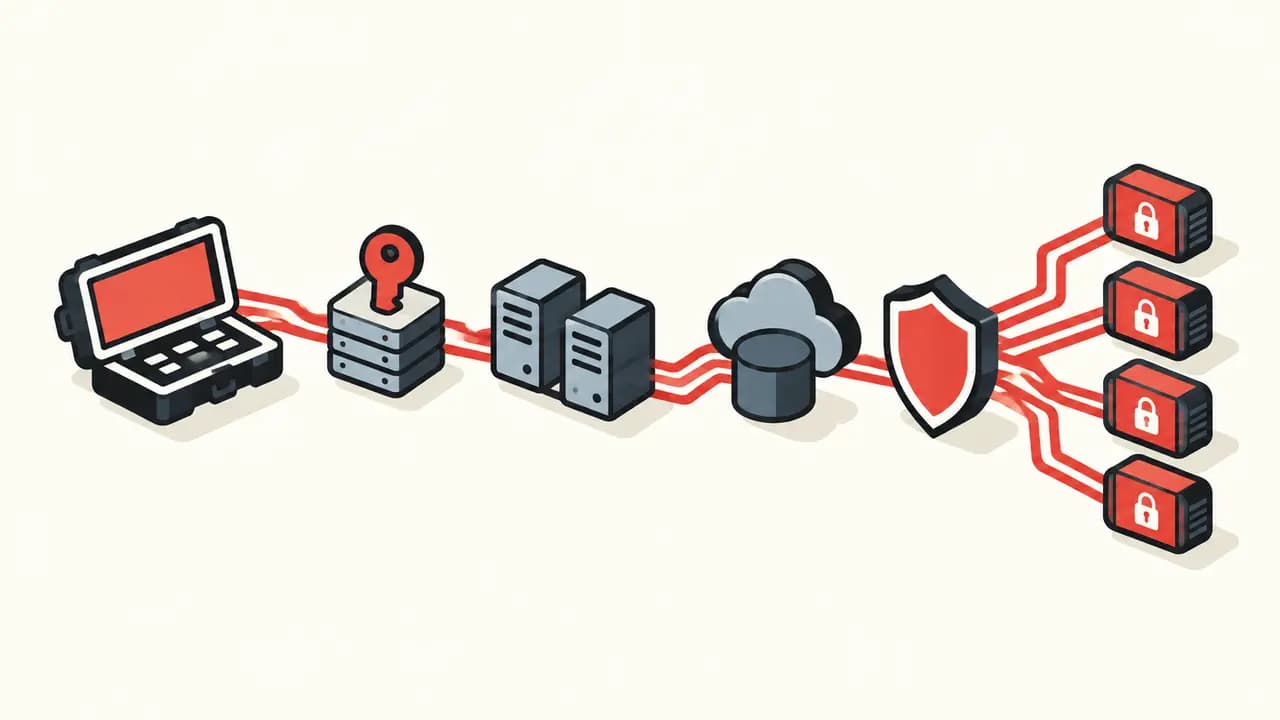
Kurzfassung: Microsoft ordnet Angriffe mit Qilin, DragonForce, Anubis und BERT demselben Affiliate Storm-2570 zu. Der Akteur wechselt die finale Ransomware, behält aber Werkzeuge für Fernzugriff, Credential-Diebstahl, laterale Bewegung und Datenabfluss weitgehend bei. Für Verteidiger ist dieses Vorfeld aussagekräftiger als der Name des späteren Erpressungstrojaners.
Bestätigt: vier Payloads, wiederkehrende Werkzeugkette
Microsoft verfolgt Storm-2570 seit April 2025 und hat die Aktivität in untersuchten Vorfällen in den USA, Kanada, Großbritannien, Spanien, den Niederlanden und Puerto Rico beobachtet. Betroffen waren unter anderem Gesundheit, Bildung, Behörden, Finanzdienste, Energie, IT, Fertigung und Transport. Das ist Microsoft-Telemetrie aus mehreren Untersuchungen, keine globale Opferstatistik.
Nach dem noch ungeklärten Erstzugang setzt der Affiliate wiederholt legitime Fernwartungssoftware ein: MeshAgent und MeshCentral, Atera, ScreenConnect, Splashtop, Remotely_Agent und NinjaRMM. Teilweise werden Binärdateien oder Dienste nach der kompromittierten Organisation benannt. Cloudflare Tunnel und ngrok schaffen ausgehende, verschlüsselte Zugänge und können eingehende Firewallregeln umgehen.
Für Erkundung und Bewegung im Netz nennt Microsoft NetScan, Nmap, PsExec, Impacket, NetExec und RDP-Skripte. Mimikatz, LaZagne, pypykatz und ntdsutil dienen dem Zugriff auf Anmeldedaten bis hin zu Kopien von NTDS.dit. Danach folgen Manipulationen an Microsoft Defender, Datenabfluss mit Rclone oder s5cmd in S3-kompatiblen Speicher und schließlich eine der vier Ransomware-Familien.
Pandorex Analyse: vor der Verschlüsselung ansetzen
Der neue Informationswert liegt nicht in einer unbekannten Einzeltechnik, sondern in ihrer stabilen Kombination über verschiedene Ransomware-Marken hinweg. Wer ausschließlich nach Qilin- oder DragonForce-Indikatoren sucht, erkennt den gemeinsamen Betreiber erst spät. Ungewöhnliche RMM-Neuinstallationen, umbenannte MeshAgent-Dienste, ntdsutil-Backups auf Domain Controllern, neue Defender-Ausnahmen und s5cmd mit Zugangsschlüsseldatei ergeben dagegen eine belastbare, payload-unabhängige Jagdkette.
Microsoft empfiehlt unter anderem Tamper Protection, MFA für freigegebene RMM-Systeme, die Begrenzung lateraler Bewegung und Attack-Surface-Reduction-Regeln gegen Credential-Diebstahl sowie PsExec-/WMI-Prozessstarts. CISA führt ergänzend branchenübergreifende Ransomware-Härtung und Reaktionshilfen. Entscheidend bleibt eine lokale Positivliste erlaubter Fernwartungswerkzeuge: Die Programme sind dual-use, ihr bloßes Vorhandensein beweist keinen Angriff.
Microsoft hat den Erstzugang nicht bestätigt und meldet keine Gesamtzahl kompromittierter Organisationen. Aussagen über Verbreitung oder Wachstum von Storm-2570 wären deshalb derzeit nicht ausreichend belegt.