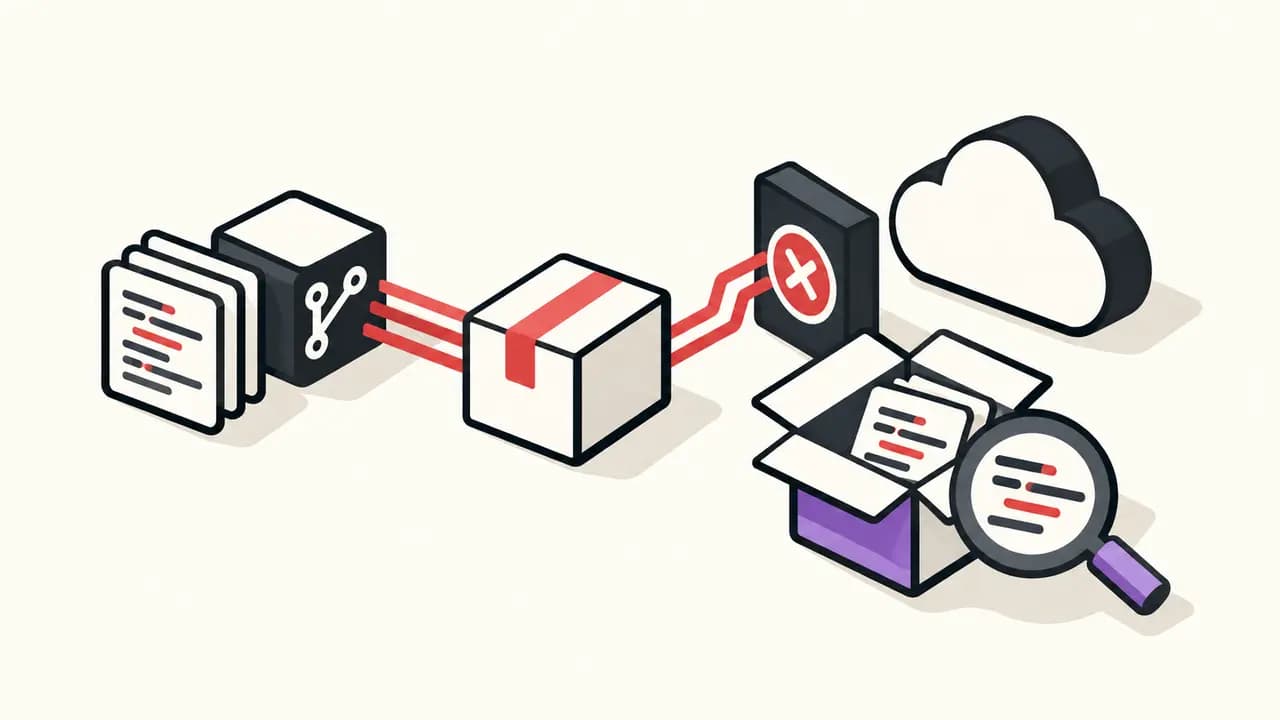
Kurzfassung: Z.ai hat Funktionen seines Coding-Assistenten ZCode deaktiviert, nachdem Nutzer nicht transparent angekündigte Uploads lokaler Repositorys meldeten. Der Hersteller entschuldigte sich, ließ gespeicherte Daten nach eigenen Angaben löschen und veröffentlichte Client, Backend-Dienste und Laufzeit unter Apache 2.0. Die belegten Fälle zeigen zugleich, warum Verpackungsversuch und erfolgreicher Upload getrennt werden müssen.
Bestätigt: Ein kleiner Upload kam an
Der Entwickler Feng Ruohang untersuchte ZCode 3.12.3 unter macOS. Die standardmäßig aktive Codebase-Indexierung erzeugte Snapshots des Arbeitsverzeichnisses. Dafür lieferte der ZCode-Server einen öffentlichen Schlüssel sowie temporäre Zugangsdaten für Alibaba Cloud OSS; der Client packte und verschlüsselte anschließend die Dateien. In Ruohangs Test meldete der Server für mindestens ein kleines öffentliches Repository einen angenommenen Snapshot.
Ein deutlich größerer Fund darf nicht damit gleichgesetzt werden: Ein 313 MByte großes verschlüsseltes Archiv eines kommerziellen Arbeitsbereichs löste 564 Uploadversuche aus, verließ den Rechner laut Untersuchung aber nicht. Erfolgreich übertragen wurde dagegen ein separates, komprimiert etwa 15 KByte großes Repository mit 538 Dateien. Die Funktion konnte also Daten hochladen, doch die häufig zitierte 313-MByte-Menge ist kein belegter Abfluss.
Relevant ist auch der Umfang lokaler Git-Daten. Snapshots konnten das .git-Verzeichnis einschließen. Damit können Commit-Historie, gelöschte Dateien und frühere Geheimnisse in einem Paket landen, selbst wenn sie im aktuellen Quellbaum nicht mehr sichtbar sind. Verschlüsselung schützt den Transport vor Dritten; der Betreiber, der den passenden privaten Schlüssel kontrolliert, kann die Inhalte dennoch verarbeiten.
Abhilfe und verbleibende Nachweisgrenze
Z.ai erklärte gegenüber Reuters, die betroffenen Funktionen seien deaktiviert und die Schwachstelle behoben. Eine unabhängige Prüfung habe bestätigt, dass hochgeladene Nutzerdaten gelöscht wurden. Das inzwischen öffentliche Repository umfasst neben den Clients auch Backend-Dienste und die Agent-Laufzeit. Der offizielle Eintrag zu Version 3.14.3 vom 22. September beschreibt jedoch Funktions- und Stabilitätsänderungen, nicht die Sicherheitskorrektur im Detail.
Pandorex Analyse
Open Source verbessert die nachträgliche Prüfbarkeit, beweist aber weder die Löschung historischer Cloud-Kopien noch die frühere Serverkonfiguration. Für Unternehmen liegt das Kernproblem deshalb an der Einwilligungs- und Datenabflussgrenze: Eine lokale Entwicklungsumgebung sollte vollständige Repositorys nicht standardmäßig an fremde Infrastruktur senden. Betroffene Teams sollten ZCode aktualisieren oder entfernen, lokale Zustände und Netzwerkprotokolle prüfen und Zugangsdaten rotieren, die in Git-Historien enthalten gewesen sein könnten. Ohne Protokolle oder serverseitige Nachweise lässt sich der tatsächliche Inhalt jedes einzelnen Uploads derzeit nicht vollständig rekonstruieren.