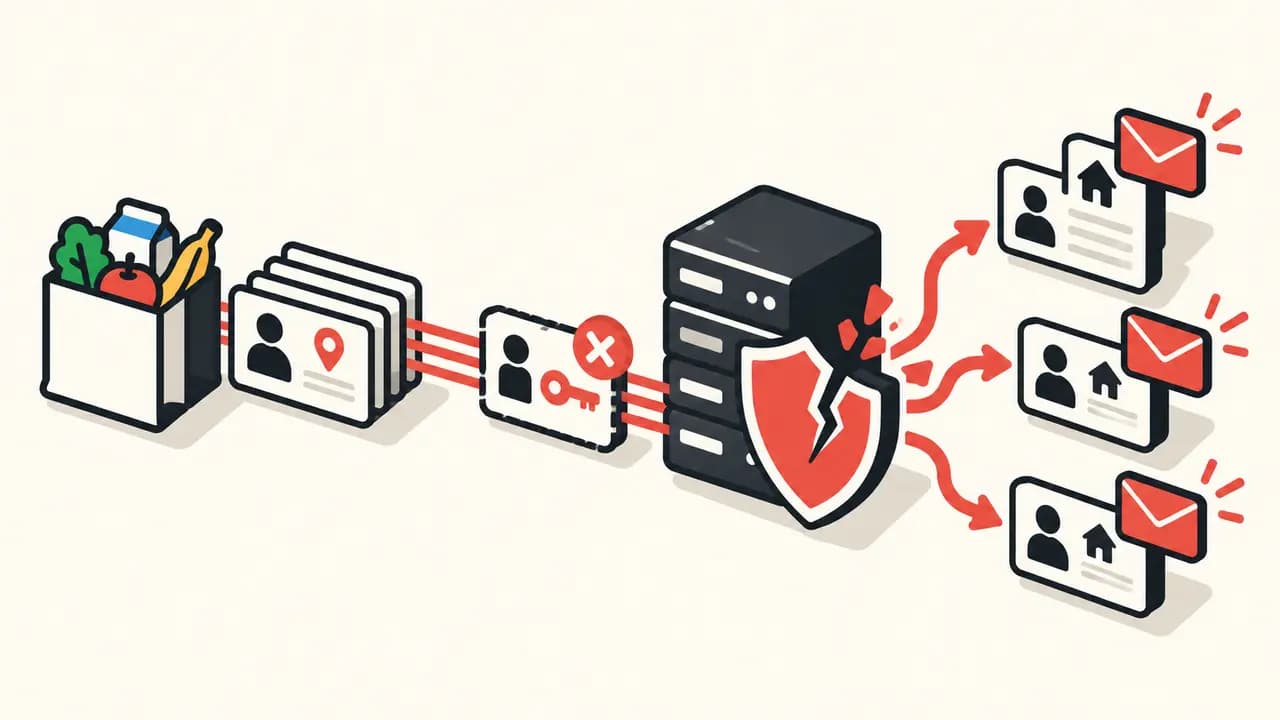
Kurzfassung: Unbefugte haben Daten aus einem internen System des Lieferdienstes Flink kopiert und verlangen nun direkt von einzelnen Kunden Geld. Flink bestätigt den Zugriff, nicht aber die von den Tätern genannte Opferzahl. Die Methode verbindet ein klassisches Datenleck mit glaubwürdiger, personalisierter Massenerpressung.
Bestätigt: Kontaktdaten gestohlen, Zahlungsdaten laut Flink nicht betroffen
Nach Angaben von Flink gelangten die Angreifer über Zugangsdaten eines ehemaligen Mitarbeiters in ein internes System. Das Unternehmen sperrte den Zugang, informierte Datenschutzbehörden und Polizei und schaltete externe Forensiker ein.
Betroffen sind nach Flinks bisherigem Stand Namen, E-Mail-Adressen, Postanschriften und Telefonnummern. Zusätzliche Bestellinformationen wie Etage, Klingelschild oder Lieferhinweise kann das Unternehmen nicht vollständig ausschließen. Passwörter, Bank- und Zahlungskartendaten seien dagegen nicht kompromittiert worden.
Die Täter kontaktieren Kunden mit korrektem Namen und verlangen pro Konto 0,005 Ether. Zugleich stellen sie die Löschung aller Daten bei insgesamt 100 Ether in Aussicht. Die Behauptung, eine Million Kunden und 13.000 Beschäftigte erfasst zu haben, stammt von den Angreifern; Flink hat diese Zahlen nicht bestätigt. Auch eine zugesagte Datenlöschung wäre technisch nicht überprüfbar.
Pandorex Analyse: vom Unternehmensdruck zur personalisierten Kleinstforderung
Neu ist weniger der Datendiebstahl als die Verteilung der Erpressung. Statt nur das Unternehmen unter Druck zu setzen, nutzt die Gruppe bestätigte Identitäts- und Adressdaten, um viele niedrige Einzelbeträge einzufordern. Der geringe Betrag senkt die Hemmschwelle, während das gemeinsame 100-ETH-Ziel den Eindruck einer Sammelzahlung erzeugt.
Für Betroffene ist die konkrete Adresse deshalb ein Echtheitssignal, aber kein Beleg dafür, dass eine Zahlung Schutz bietet. Flink rät, nicht zu antworten und nicht zu zahlen. Sinnvoll sind außerdem das Sichern der Nachricht samt Absender- und Headerdaten, erhöhte Vorsicht bei Anrufen oder Mails mit Lieferdetails sowie eine Anzeige, wenn eine persönliche Forderung eingegangen ist.
Golem und NL Times geben Flinks bestätigte Datenkategorien und die unbestätigte Millionenzahl getrennt wieder. Der Tagesspiegel dokumentiert zusätzlich die Zugangsdaten eines ehemaligen Mitarbeiters als Einfallstor. Damit ist der Kern konsistent; Umfang und mögliche zusätzliche Bestelldaten bleiben Gegenstand der Untersuchung.