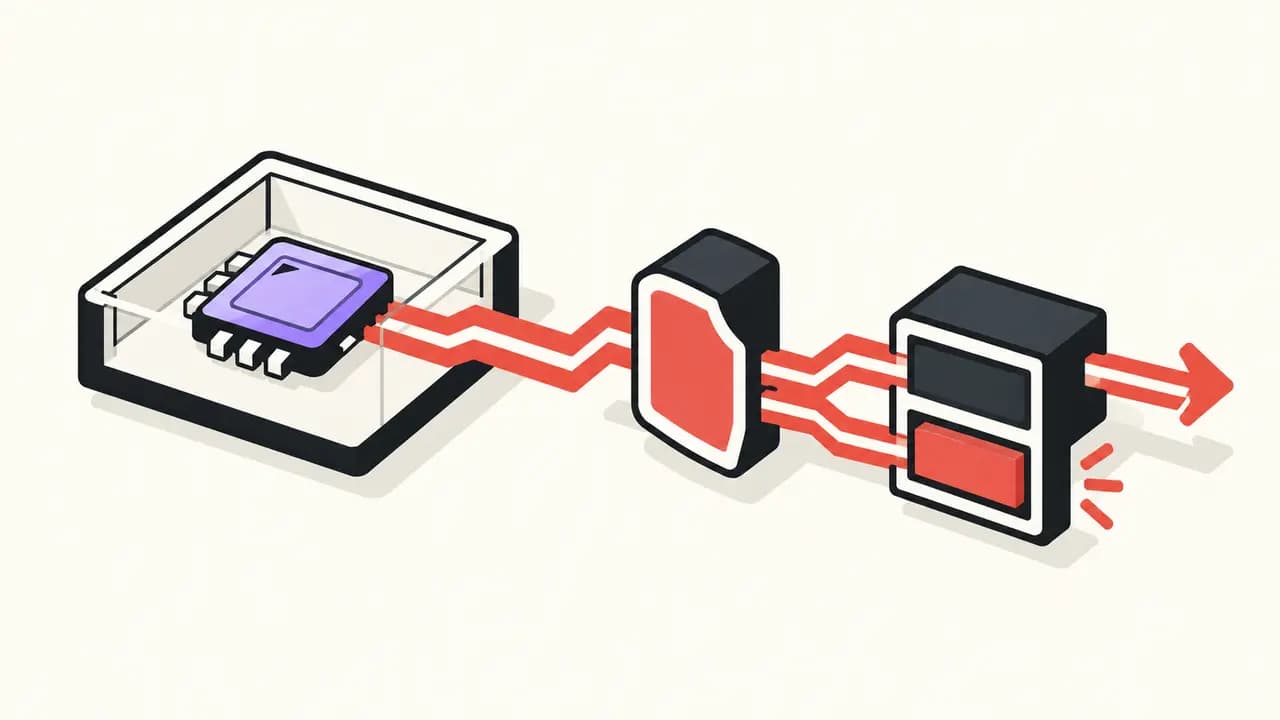
Kurzfassung: Nvidia veröffentlicht mit OpenShell eine quelloffene Laufzeit, die KI-Agenten außerhalb ihres eigenen Prozesses begrenzt. Das optionale Sentry-Design verlagert zusätzliche Überwachung auf eine getrennte BlueField-4-DPU. Die Architektur ist konkret dokumentiert; Wirksamkeit und Millisekunden-Reaktion sind bislang Herstellerangaben.
Bestätigt: Die Kontrolle liegt außerhalb des Agenten
OpenShell läuft unter Apache 2.0 und kapselt jeden Agenten in einer Sandbox. Unter Linux begrenzt Landlock den Dateizugriff, während Seccomp-Benachrichtigungen Netzwerkoperationen an einen vertrauenswürdigen Supervisor weiterreichen. Dieser steht außerhalb der Sandbox, prüft Ziel, Methode und ausführendes Programm gegen eine Richtlinie und öffnet erst dann die reale Verbindung. Zugangsdaten bleiben beim Supervisor und werden nur für freigegebene Endpunkte in Anfragen eingesetzt.
Die Trennung ist wichtiger als das Modell: Der Agent kann den Supervisor nicht ersetzen und verliert bei unterbrochener Verbindung seine Ausführungsmöglichkeit. OpenShell unterstützt Docker, Podman, Kubernetes und MicroVMs mit unterschiedlichen Isolationsmitteln. Nvidia optimiert die Software für Vera-CPUs, dokumentiert sie aber auch für andere Plattformen; Arm und Intel arbeiten laut Ankündigung an Unterstützung.
Ein formaler Prüfer untersucht vorgeschlagene Netzwerkregeln, bevor sie wirksam werden. Er markiert unter anderem neue credential-geschützte Ziele, zusätzliche HTTP-Methoden und Cloud-Metadaten-Endpunkte. Das ist keine mathematische Verifikation des Agentenverhaltens, sondern eine Prüfung der möglichen Reichweite einer Richtlinienänderung. Erweiterungen warten standardmäßig auf menschliche Freigabe; eine optionale Automatik kann unauffällige Vorschläge genehmigen.
Sentry ergänzt eine zweite Vertrauensgrenze
Nvidias Sentry ist zunächst ein Referenzsystemdesign für BlueField-4-DPUs. Es nutzt DOCA, um Agentenidentität, Modellanfragen, Richtlinienentscheidungen sowie Werkzeug- und Datenzugriffe außerhalb des Hostsystems zu beobachten. In Vera-Rubin-PODs liegt die DPU laut Nvidia auf dem einzigen Pfad zum Modell und soll einen ausbrechenden Agenten in Millisekunden isolieren. OpenShell selbst benötigt BlueField-4 nicht.
Pandorex Analyse
Die technische Stärke liegt im Fail-closed-Aufbau: Ein Agent soll weder direkt ins Netz gelangen noch seine Kontrollinstanz erreichen oder echte Schlüssel lesen. Das adressiert genau den Kontrollpunkt zwischen Agent, Identität und externem Werkzeug, der beim OpenAI-/Hugging-Face-Vorfall kritisch war.
Nvidias Aussage, die Plattform hätte diesen Einbruch verhindern können, bleibt jedoch eine Gegenannahme. Es fehlen unabhängige Angriffsversuche, Messwerte zum Laufzeitaufwand und Belege für die Erkennung komplexer Mehragenten-Umgehungen. OpenShell begrenzt, was ein Agent technisch tun darf; es beweist nicht, dass dessen Ziel, Planung oder Ausgabe korrekt ist.