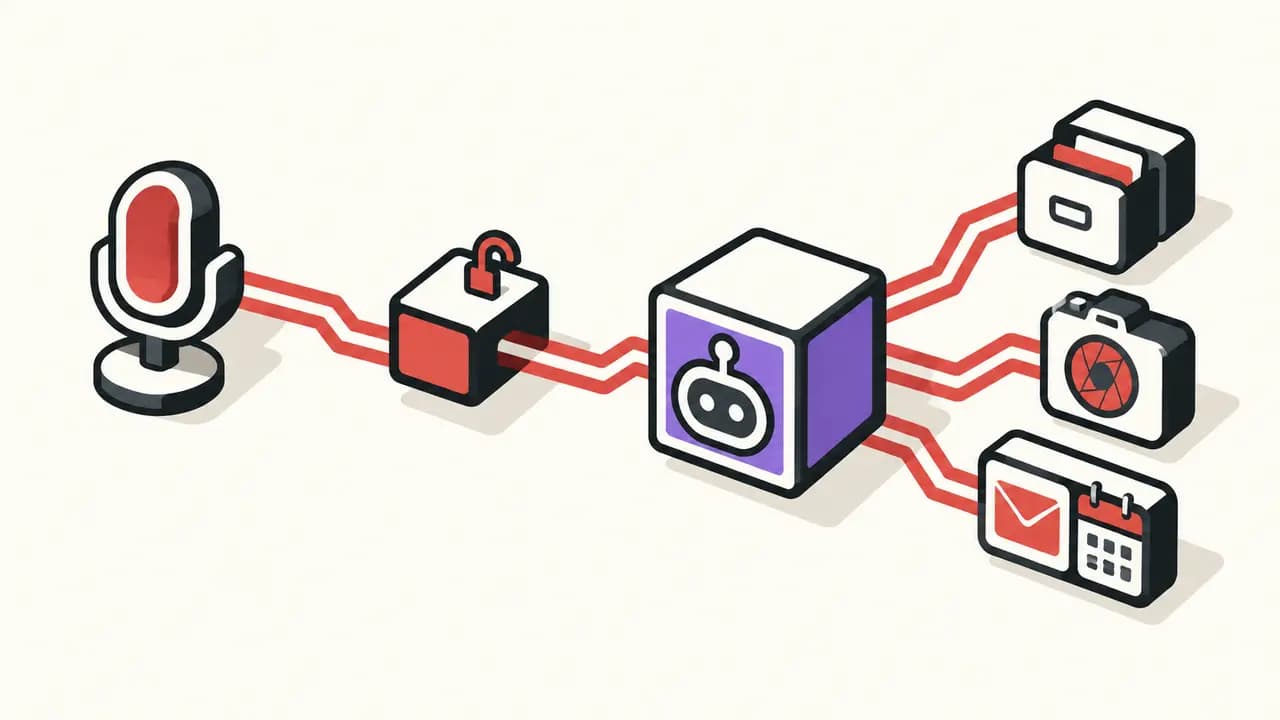
Kurzfassung: Ein lokaler Prozess konnte Metas macOS-Agenten Muse über eine ungeschützte Konfiguration auf einen fremden Diktier-Endpunkt umleiten. Damit ließen sich Eingaben abgreifen und Befehle in den bereits autorisierten Agenten einschleusen. Meta hat einen Hotfix verteilt, veröffentlicht aber weder CVE noch eindeutig reparierte Versionsnummer.
Bestätigt: lokal, aber mit größerer Reichweite
Der macOS-Sicherheitsforscher Patrick Wardle fand die undokumentierte Einstellung endo_voyager_dictation_endpoint. Ein Programm im Benutzerkontext konnte sie ohne besondere Rechte ändern. Muse leitete diktierte Anfragen dann über den gewählten Server. Wardles Proof of Concept demonstriert dadurch das Mitschneiden von Audio und Prompts, das Einschleusen neuer Anweisungen sowie den Zugriff auf Authentisierungsmaterial.
Die Schwachstelle war kein entfernter Einstiegspunkt: Schadcode musste bereits unter dem betroffenen Benutzer laufen. Ihre Bedeutung liegt in der anschließenden Reichweitenvergrößerung. Wardles Nachbau unterstützt einen Teil von mehr als 50 Muse-Befehlen. Welche Dateien, Nachrichten, Termine, Kamera- oder weiteren Daten erreichbar sind, hängt von den Berechtigungen ab, die der Nutzer Muse zuvor erteilt hat. Medienberichte über Fotoaufnahmen und das Schreiben von Dateien beschreiben diese missbrauchten Agentenrechte, nicht einen voraussetzungslosen Fernzugriff.
Hotfix ohne öffentliche Versionsgrenze
Meta-Manager David Singleton bestätigte am 22. September einen Hotfix und bezeichnete den Fehler als lokalen Privilegienausweitungsangriff. Das stimmt mit der technischen Voraussetzung überein. Eine öffentliche Sicherheitsmeldung mit CVE, betroffenen Builds oder reparierter Versionsnummer fehlt jedoch. Administratoren können deshalb aus einer dokumentierten Versionsmatrix derzeit nicht zuverlässig ableiten, ob eine Installation korrigiert ist. Muse sollte aktualisiert und der erfolgreiche Abschluss des App-Updates kontrolliert werden.
Pandorex Analyse: Zustellung ist nicht Schwachstelle
Wardle verweist darauf, dass Angreifer den benötigten lokalen Code etwa über ClickFix-Social-Engineering zustellen könnten. Das macht die Muse-Lücke selbst nicht zu einem Remote-Exploit: Die Täuschung schafft den lokalen Erstzugriff, erst danach verstärkt Muse dessen Wirkung. Metas Einordnung der technischen Voraussetzung und Wardles Warnung vor der praktischen Angriffskette widersprechen sich daher weniger, als die zugespitzte Debatte nahelegt.
Für Unternehmen ist die schwer sichtbare Delegation entscheidend. Sicherheitssoftware sieht im letzten Schritt einen signierten Agenten, der mit vom Nutzer erteilten Rechten handelt. Bis Meta eine überprüfbare Versionsgrenze nennt, sollten Teams Muse auf verwalteten Macs nur aktualisiert zulassen, ungewöhnliche Änderungen an Muse-Einstellungen und Diktier-Endpunkten untersuchen und vorhandene Agentenberechtigungen auf das Nötige reduzieren. Hinweise auf aktive Ausnutzung sind bislang nicht veröffentlicht.