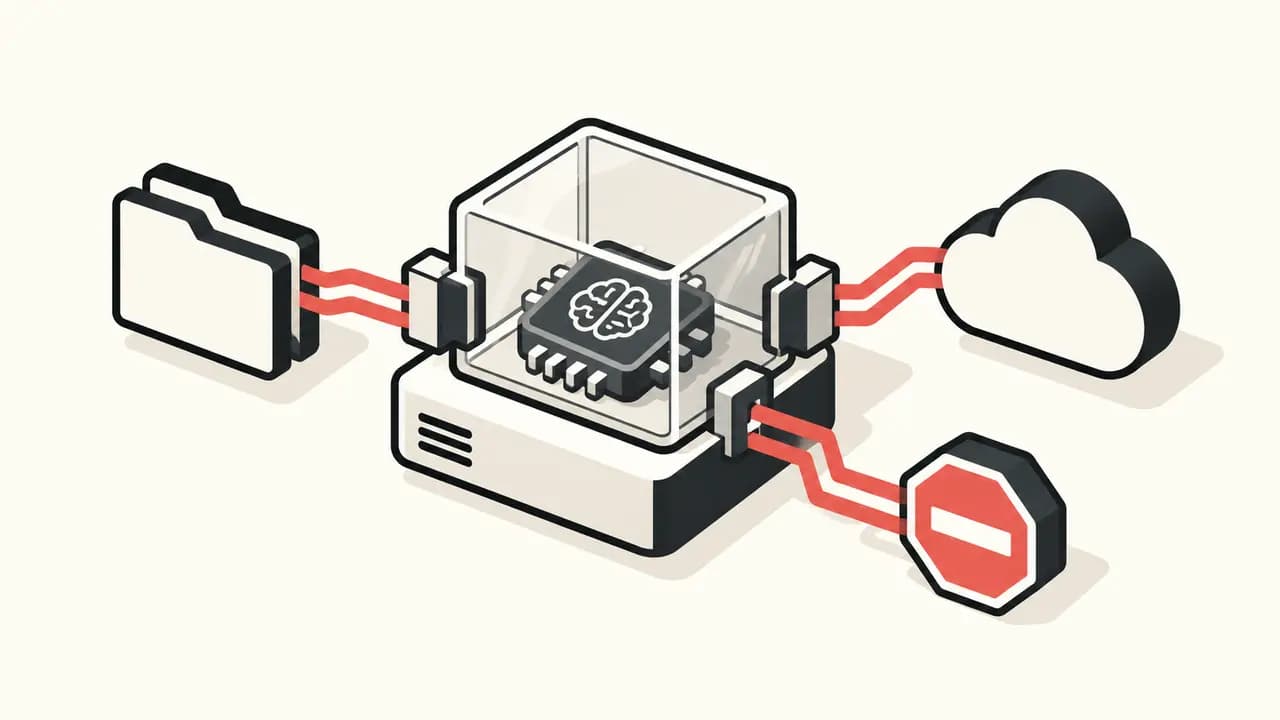
Kurzfassung: Microsoft macht seine Execution Containers (MXC) für Windows allgemein verfügbar und will GitHub Copilot noch im Oktober zwischen lokalen und Cloud-Modellen routen lassen. MXC kann Datei-, Netzwerk- und UI-Zugriffe außerhalb des Agenten erzwingen. Die angekündigte Identitäts- und Intune-Steuerung folgt jedoch erst, und lokale Inferenz bedeutet nicht automatisch eine Offline-Sitzung.
Die Sicherheitsgrenze liegt außerhalb des Modells
MXC kapselt Modell-Ausgaben, Werkzeuge, Plugins oder einen vollständigen Agenten. Eine deklarative Richtlinie legt fest, welche Verzeichnisse gelesen oder verändert werden dürfen, welche Netzwerkziele erreichbar sind und ob der Agent mit der Oberfläche interagieren kann. Die Richtlinie bleibt außerhalb der Kontrolle des Agenten; generierter Code kann sich daher nicht selbst zusätzliche Rechte geben.
Microsoft bietet vier Isolationsstufen. Leichte Prozesscontainer nutzen unter Windows AppContainer, unter macOS Seatbelt und unter Linux Bubblewrap. Nur Windows 11 erhält zusätzlich einen Session-Container mit eigener Identität, separatem Desktop, Clipboard und Eingabegrenzen. WSL-Container bedienen Linux-Werkzeuge; hardwareisolierte MicroVMs sind noch experimentell.
Allgemein verfügbar ist damit zunächst die Containment-Schicht. Entra-basierte Trennung von Benutzer- und Agentenaktivität sowie zentrale Intune-Richtlinien für MXC kündigt Microsoft dagegen als „coming soon“ an. Die Aussage, Windows sei die sicherste Plattform für Agenten, bleibt deshalb eine Herstellerbewertung und kein unabhängiger Vergleich des vollständigen, heute verfügbaren Stacks.
137 Milliarden Parameter lokal – mit 53 Gigabyte Modellgröße
Für GitHub Copilot optimiert Microsoft MAI Code 1.1 Flash auf ungefähr 3,3 Bit je Gewicht. Das Mixture-of-Experts-Modell besitzt 137 Milliarden Gesamt-, aber nur 6,8 Milliarden aktive Parameter. Die lokale Fassung belegt 53 GB, unterstützt 256.000 Token Kontext und erreicht bei maximalem Kontext laut Microsoft 75,5 GB Spitzenbedarf. Für beste Leistung empfiehlt der Anbieter mehr als 120 GB RAM.
Microsoft meldet für die quantisierte Version 70,8 Prozent auf SWE-bench Verified und 66,29 Prozent auf Terminal-Bench 2.1. Das sind Anbieterwerte, keine unabhängigen Messungen. Bemerkenswert ist, dass Terminal-Bench über dem unquantisierten Cloud-Modell liegt; unterschiedliche Laufzeitbedingungen und Messstreuung verhindern daraus einen allgemeinen Qualitätsgewinn abzuleiten.
Pandorex Analyse
Der technisch wichtigste Punkt ist die Trennung von Inferenz und Werkzeugausführung. Ein lokal berechnetes Modell kann weiterhin Cloud-Routing, Netzwerkzugriffe oder externe Tools nutzen. GitHub schreibt ausdrücklich, lokale Inferenz mache eine Sitzung nicht offline. MXC reduziert den möglichen Schaden dieser Zugriffe, ersetzt aber weder Identität noch Protokollierung oder Datenklassifizierung. Erst das Zusammenspiel aus Routing, unabhängiger Rechtebegrenzung und noch ausstehenden Verwaltungsfunktionen wird zeigen, ob Microsoft lokale Agenten im Unternehmensbetrieb kontrollierbar macht.